上海傲研企业管理咨询有限公司
免费使用

ISO27001信息安全管理体系

首页/全部服务项目/ IT信息安全认证

ISO27001信息安全管理体系

ISO27001信息安全管理体系

建立信息安全管理体系,保护企业信息资产,满足客户与合规要求。

项目简介

什么是ISO27001信息安全认证?

信息安全管理体系(ISMS)是组织依据GB/T22080/ ISO/IEC27001(信息技术安全技术信息安全管理体系)的要求,是组织整体管理体系的一个部分,是基于风险评估,来建立、实施、运行、监视、评审、保持和改进信息安全等一系列的管理活动,是组织在整体或特定范围内建立信息安全方针和目标,以及完成这些目标所用方法的体系。

认证范围

ISO27001认证适用范围不受地域、产业类别和公司规模限制

信息安全对每个企业或组织来说都是需要的,所以信息安全管理体系认证具有普遍的适用性,不受地域、产业类别和公司规模限制。从目前的获得认证的企业情况看,涉及较多的为:
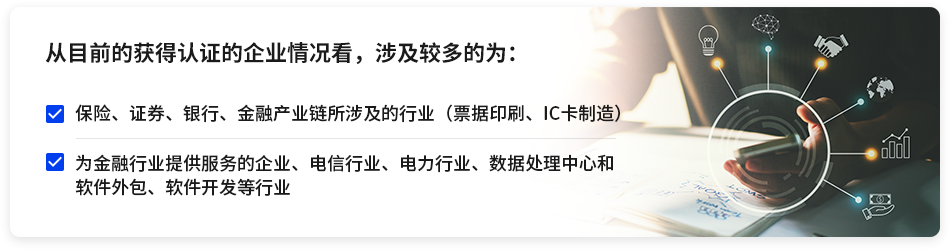
image.png

认证标准

ISO/IEC27001标准基于保密性、完整性和实用性三大原则,内容覆盖以下方面:

标准要求组织建立风险评估管理模型,进行信息安全风险的分析,并对其进行实施控制措施,以此达到信息安全保护的目的。标准也提供了控制目标和控制的参考列表,包含14个控制域,35个目标,114个控制措施。组织在建立自己的控制措施时,需与标准进行比较,验证没有遗漏必要的控制措施。
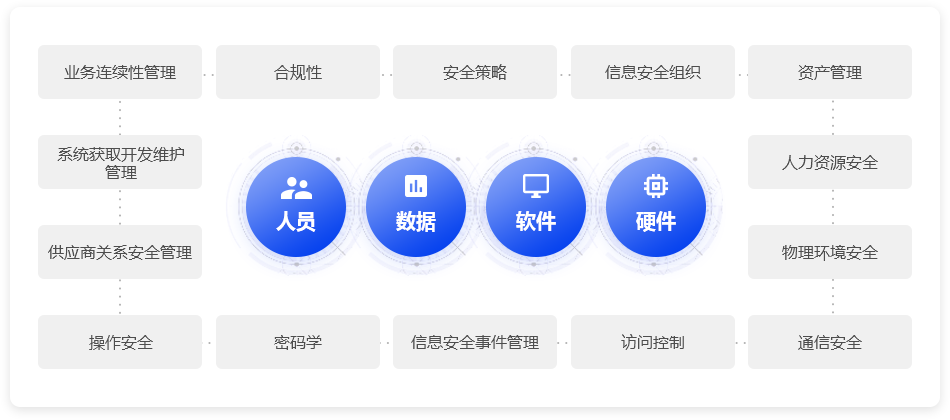
image.png

认证好处

ISO27001认证保护企业和相关方的信息系统安全、知识产权、商业秘密


  • 可以向权威机构表明,组织遵守了所有适用的法律法规。从而保护企业
    和相关方的信息系统安全、知识产权、商业秘密等。
  • 维护企业的声誉、品牌和客户信任 证书的获得,可以强化员工的信息安全
    意识,规范组织信息安全行为,减少人为原因造成的不必要的损失。
  • 向客户表明组织对信息安全的承诺,表明管理层履行了相关责任,
    维护企业的品牌名誉和客户信任。
  • 增强员工的意识、责任感和相关技能 证书的获得,可以强化员工的
    信息安全意识,规范组织信息安全行为,减少人为原因造成的不必要
    的损失。

服务流程

全流程一站式服务,确保审核通过

致力于为每一位客户提供专业服务,指定专门的技术人员跟踪对接
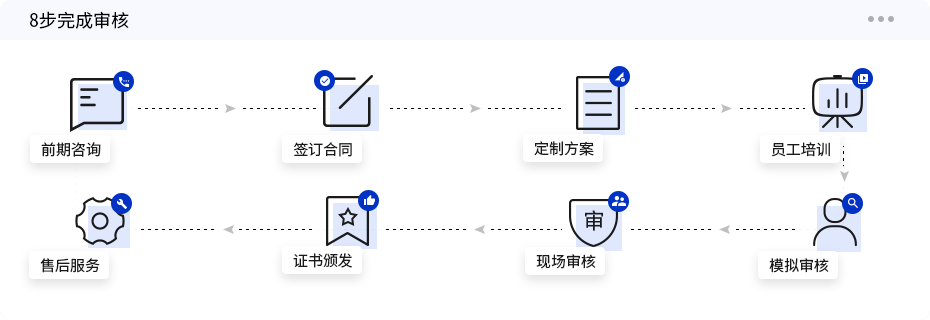
image.png

常见问题

企业在项目实施过程中需要投入多少资源?
企业在实施 S在施工过程中,项目实施者理层除了向咨询师支付费用外,还特别关心 S企业人员在施工过程中还需要投入多少人。一般来说,企业每天的投资在不同的阶段是不同的,参与者也会不同,从管理层到普通员工都将参与实施项目,以下是一家2001 S以建设为例,从 S在不同项目阶段,不同角色参与项目的单位时间解释了项目实施的五个阶段。
企业建立符合要求ISO27001标准的I S这个过程么?
ISO实施27001认证的做法也不同,但基本上会遵循标准内容,从 S规(信息安全管理系统)S实施和运维,1S监测与回顾,1S改进和改进四个阶段。
企业ISO27001认证的范围如何来确定?
认证范围的选择将影响满足认证要求的准度和成本。另一方面,难度和成本是选择认证范围的重要参考。难度一般由企业自身当前的信息安全管理水平决定,成本与企业预算有关。在考虑难度和成本的基础上,企业一般支持核心业务部门和核心业务1认证范围内包括部门和人力资源部门,认证范围的描述一般采用业务活动范用,区城场所,信息资产和技术来表大,到目前为止,比如著名的认证机构,比如BS1,DNV国内发的证书一般只使用业务活动和区域场所来描述认证管理体系的范围。
信息安全管理体系建立和运行步骤
ISO27001标准要求组织建立并保持一个文件化的信息安全管理体系,其中应阐述需要保护的资产、组织风险管理的渠道、控制目标及控制方式和需要的保证程度。 不同的组织在建立与完善信息安全管理体系时,可根据自己的特点和具体情况,采取不同的步骤和方法。但总体来说,建立信息安全管理体系一般要经过下列四个基本步骤:信息安全管理体系的策划与准备;信息安全管理体系文件的编制;信息安全管理体系运行;信息安全管理体系审核与评审。   如果考虑认证过程其详细的步骤如下: 1、现场诊断; 2、确定信息安全管理体系的方针、目标; 3、明确信息安全管理体系的范围,根据组织的特性、地理位置、资产和技术来确定界限; 4、对管理层进行信息安全管理体系基本知识培训; 5、信息安全体系内部审核员培训; 6、建立信息安全管理组织机构; 7、实施信息资产评估和分类,识别资产所受到的威胁、薄弱环节和对组织的影响,并确定风险程度; 8、根据组织的信息安全方针和需要的保证程度通过风险评估来确定应实施管理的风险,确定风险控制手段; 9、制定信息安全管理手册和各类必要的控制程序 ; 10、制定适用性声明; 11、制定商业可持续性发展计划; 12、审核文件、发布实施; 13、体系运行,有效的实施选定的控制目标和控制方式; 14、内部审核; 15、外部第一阶段认证审核; 16、外部第二阶段认证审核; 17、颁发证书; 18、体系持续运行/年度监督审核; 19、复评审核(证书三年有效)。   至于应采取哪些控制方式则需要周密计划,并注意控制细节。信息安全管理需要组织中的所有雇员的参与,比如为了防止组织外的第三方人员非法进入组织的办公区域获取组织的技术机密,除物理控制外,还需要组织全体人员参与,加强控制。此外还需要供应商,顾客或股东的参与,需要组织以外的专家建议。信息、信息处理过程及对信息起支持作用的信息系统和信息网络都是重要的商务资产。信息的保密性、完整性和可用性对保持竞争优势、资金流动、效益、法律符合性和商业形象都是至关重要的。     当前,越来越多的组织及其信息系统和网络面临着包括计算机诈骗、间谍、蓄意破坏、火灾、水灾等大范围的安全威胁,诸如计算机病毒、计算机入侵、DoS攻击等手段造成的信息灾难已变得更加普遍,有计划而不易被察觉。组织对信息系统和信息服务的依赖意味着更易受到安全威胁的破坏,公共和私人网络的互连及信息资源的共享增大了实现访问控制的难度。     许多信息系统本身就不是按照安全系统的要求来设计的,所以仅依靠技术手段来实现信息安全有其局限性,所以信息安全的实现必须得到管理和程序控制的适当支持。确定应采取哪些控制方式则需要周密计划,并注意细节。信息安全管理至少需要组织中的所有雇员的参与,此外还需要供应商、顾客或股东的参与和信息安全的专家建议。
ISO27001认证企业需要准备哪些材料?
随着信息安全日渐受到重视,很多企业都把ISO27001认证纳入了计划中,下面我们来了解一下,要申请ISO27001认证,企业需要准备的材料。 1、组织法律证明文件,如营业执照及年检证明复印件(盖公章); 2、组织机构代码证书复印件、税务登记证复印件(盖公章); 3、申请认证组织的信息安全管理体系有效运行的证明文件(如体系文件发布控制表,有时间标记的记录等复印件); 4、申请组织的简介: (1)组织简介(1000字左右); (2)申请组织的主要业务流程; (3)组织机构图或职能表述文件; 5、申请组织的体系文件,需包含但不仅限于(可以合并); 5.1、信息安全管理体系ISMS方针文件; 5.2、风险评估程序; 5.3、适用性声明; 5.4、风险处理程序; 5.5、文件控制程序; 5.6、记录控制程序; 5.7、内部审核程序; 5.8、管理评审程序; 5.9、纠正措施与预防措施程序; 5.10、控制措施有效性的测量程序; 5.11、职能角色分配表; 5.12、整个体系文件结构与清单。 6、申请组织体系文件与GB/T22080-2008/ISO/IEC 27001:2005要求的文件对照说明; 7、申请组织内部审核和管理评审的证明资料; 8、申请组织记录保密性或敏感性声明; 9、认证机构要求申请组织提交的其他补充资料。 以上就是企业申请ISO27001需要准备的材料。

立即获取专属服务方案